Ley 21.719 de protección de datos personales: qué cambia y cómo cumplir (Chile, 2026)
La nueva ley crea una Agencia que fiscaliza, convierte en exigibles los derechos de las personas sobre sus datos y multa hasta con 20.000 UTM. Qué es un dato personal, qué obligaciones tiene tu negocio, cómo cumplir paso a paso y qué arriesgas si no lo haces.
Equipo Level Solutions
· 8 min de lectura
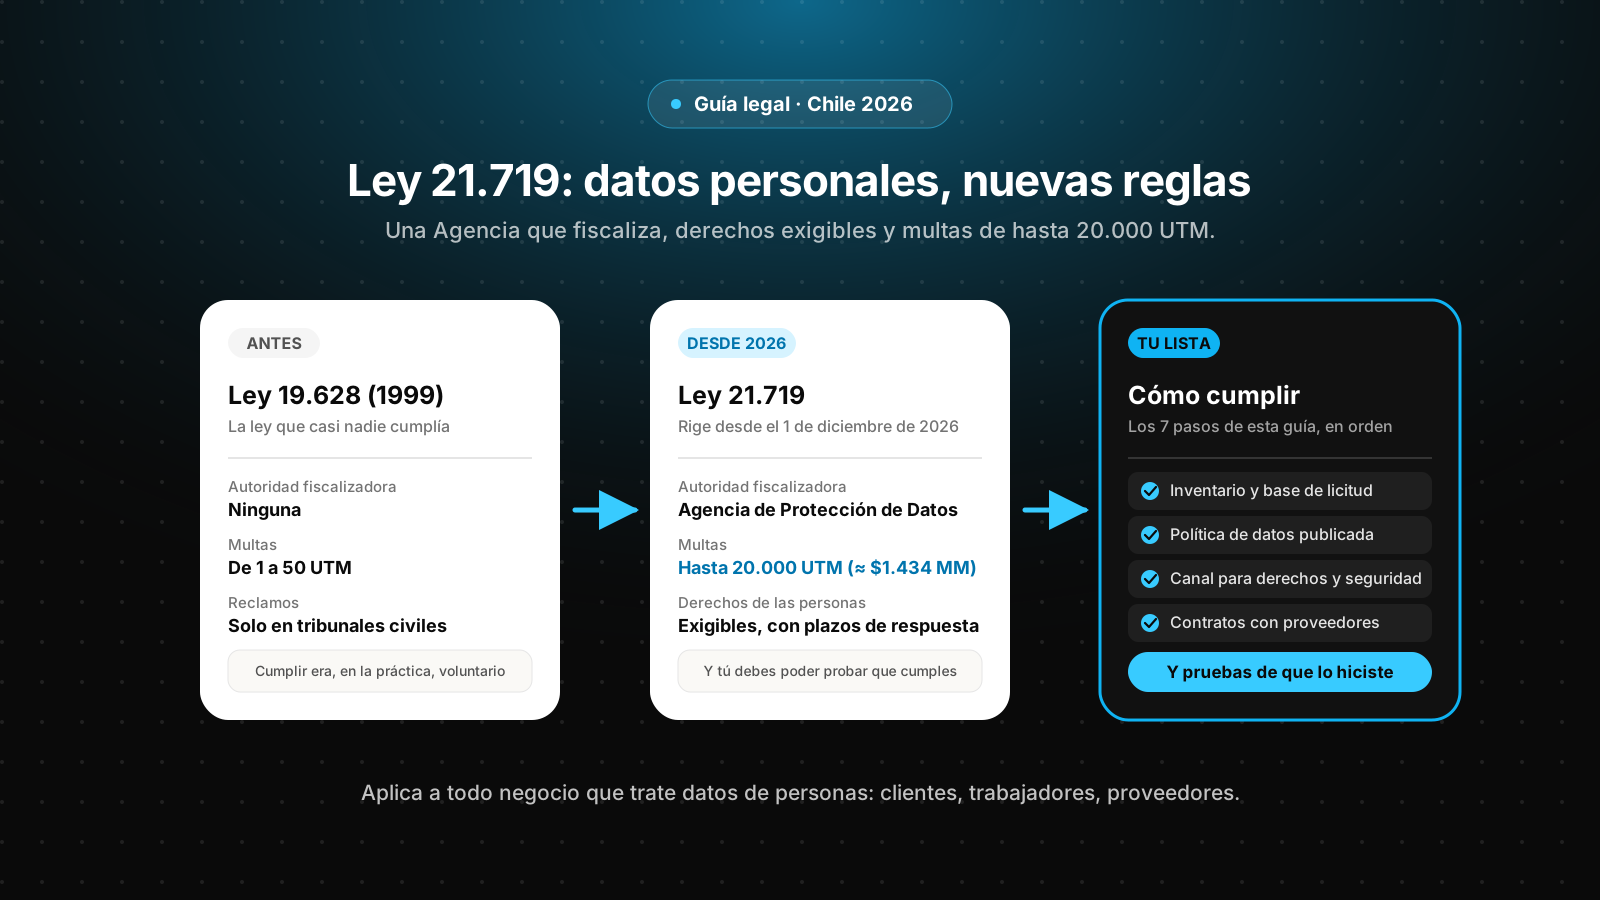
Si guardas los datos de tus clientes en una planilla, tienes un formulario de contacto en tu web, envías correos masivos, atiendes por WhatsApp, usas cámaras en tu local o simplemente pagas sueldos, tratas datos personales. Hasta ahora eso lo regulaba una ley de 1999 que casi nadie cumplía, porque no había quién la hiciera cumplir. La Ley 21.719 cambia las reglas: crea una Agencia con facultades para fiscalizar y sancionar, fija obligaciones concretas para cualquier negocio y establece multas que, por primera vez, duelen. Esta guía explica qué cambia, a quién aplica, cómo cumplir en orden y qué arriesgas si no lo haces.
La ley rige desde el 1 de diciembre de 2026. El 1 de septiembre de 2026 el Gobierno ingresó al Senado un proyecto (Boletín 18.623-07) para postergarla un año, hasta el 1 de diciembre de 2027. Mientras no se apruebe y publique, la fecha no cambia. Y si se aprueba, las obligaciones siguen siendo las mismas: solo tendrías más plazo para prepararte.
Qué cambia con la Ley 21.719
La Ley 19.628, de 1999, fue la primera ley chilena de datos personales, y se quedó ahí: no creó ninguna autoridad que la fiscalizara, los reclamos había que llevarlos a tribunales civiles y las multas iban de 1 a 50 UTM. Además, permitía usar sin permiso, para fines comerciales, los datos tomados de "fuentes accesibles al público", lo que abrió la puerta a bases de datos que circulaban sin control.
La Ley 21.719, publicada el 13 de diciembre de 2024, reescribe esa ley completa siguiendo el modelo europeo (el RGPD). Lo esencial:
- Una autoridad que fiscaliza. Se crea la Agencia de Protección de Datos Personales, un organismo autónomo que dicta instrucciones obligatorias, fiscaliza, resuelve los reclamos de las personas y aplica sanciones.
- Derechos exigibles. Acceso, rectificación, supresión, oposición, portabilidad y bloqueo, con plazos concretos de respuesta y una vía administrativa (la Agencia) si no respondes.
- Obligaciones concretas. Una política de datos publicada, medidas de seguridad, reporte de brechas, contratos con los proveedores que tratan datos por ti, evaluación de impacto para tratamientos de alto riesgo y privacidad desde el diseño.
- Sanciones reales. Multas de hasta 5.000, 10.000 o 20.000 UTM según la gravedad, un Registro Nacional de Sanciones público y la posibilidad de suspender operaciones.
- La carga de la prueba es tuya. Tú debes acreditar que tratas los datos lícitamente (principio de responsabilidad). Si no puedes demostrarlo, para la Agencia no lo estás haciendo.
- Alcance más allá de Chile. Aplica también a empresas extranjeras que ofrecen bienes o servicios a personas en Chile o monitorean su comportamiento.
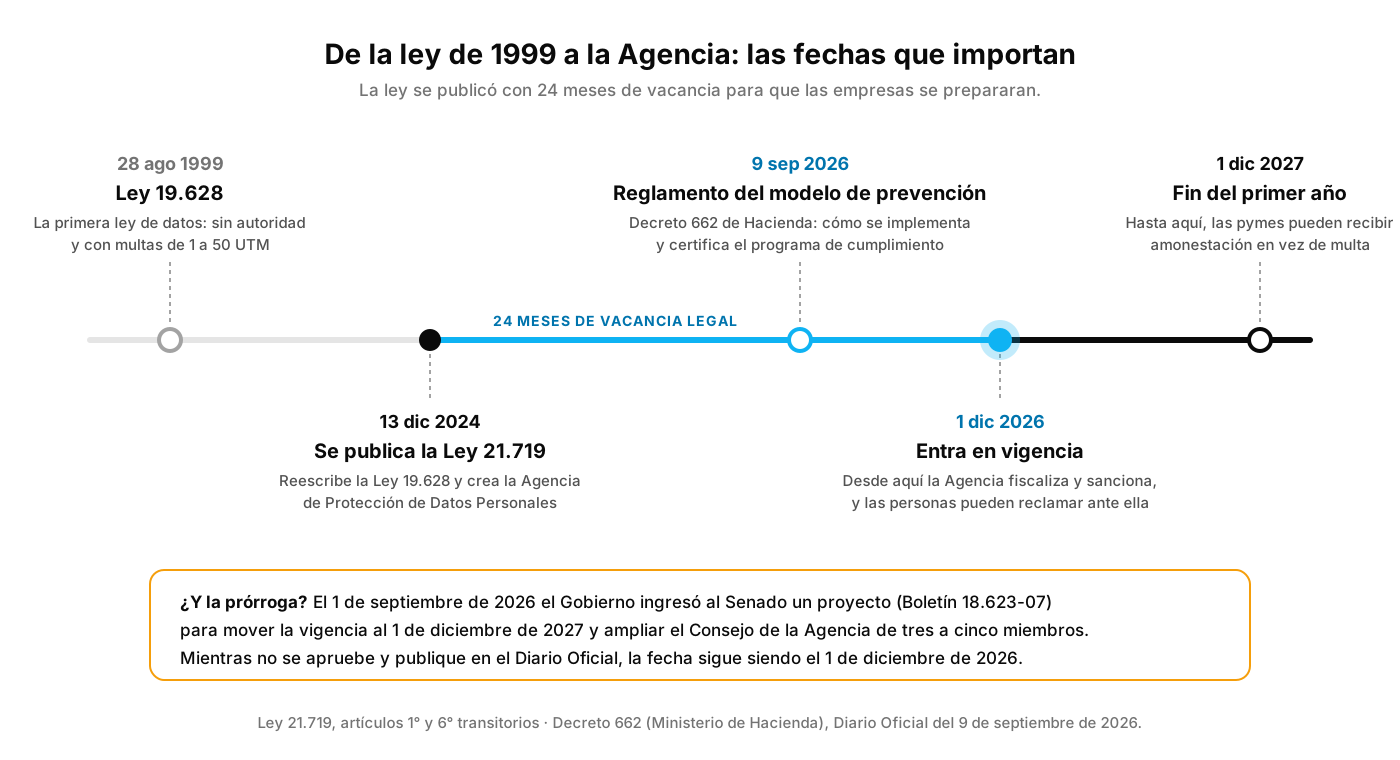
Un dato de contexto: la Agencia se dirige por un Consejo Directivo de tres miembros que nombra el Presidente con acuerdo de dos tercios del Senado. En mayo de 2026 el Senado rechazó la primera propuesta, y el proyecto de prórroga propone ampliar el Consejo a cinco miembros. Que la Agencia parta con retraso no cambia tus obligaciones: la ley rige igual y las infracciones prescriben en cuatro años.
A quién aplica y qué es un dato personal
Un dato personal es cualquier información sobre una persona natural identificada o identificable: nombre, RUT, correo, teléfono, dirección, fotografía, voz, dirección IP, ubicación, historial de compras. Tratar datos es cualquier operación con ellos: recolectar, guardar, usar, comunicar, transferir o eliminar. Con esa definición, la planilla de clientes, el CRM, la lista de correos, las conversaciones de WhatsApp, las cámaras y las carpetas de los trabajadores son tratamientos de datos personales.
La ley aplica a toda persona natural o jurídica, pública o privada, que trate datos en Chile, sin mínimo de tamaño. El tamaño de la empresa importa, pero para otra cosa: la Agencia fijará estándares de información y seguridad diferenciados según la categoría de la Ley 20.416 (micro, pequeña, mediana y gran empresa), y la capacidad económica se considera al graduar las multas. Quedan fuera solo el uso de datos en actividades estrictamente personales (los contactos de tu celular) y la actividad periodística.
Hay dos roles que conviene distinguir desde ya, porque determinan quién responde:
- Responsable de datos: quien decide para qué y cómo se tratan los datos. Tu negocio, respecto de sus clientes y trabajadores.
- Mandatario o encargado: quien trata datos por cuenta del responsable, siguiendo sus instrucciones: el contador, la agencia de marketing, el software de facturación, el proveedor de correo o de nube. Si el encargado usa los datos para otro fin, pasa a ser responsable y responde solidariamente.
Dos categorías tienen reglas más estrictas:
- Datos sensibles: origen étnico o racial, afiliación política, sindical o gremial, situación socioeconómica, convicciones ideológicas o filosóficas, creencias religiosas, salud, perfil biológico, datos biométricos, vida sexual, orientación sexual e identidad de género. Solo se tratan con consentimiento expreso, salvo excepciones puntuales (una obligación laboral, salvar la vida del titular, la defensa en un juicio).
- Datos de niños, niñas y adolescentes: para menores de 14 años se requiere el consentimiento de los padres o de quien los tiene a su cuidado; los adolescentes (14 a 17) consienten como adultos, salvo sus datos sensibles, que antes de los 16 requieren autorización de los padres.
Los 8 principios que ordenan todo
Todo el resto de la ley se desprende de los principios del artículo 3°. Vale la pena tenerlos a mano, porque la Agencia sanciona su infracción directamente.
| Principio | En la práctica |
|---|---|
| Licitud y lealtad | Solo tratas datos con una base legal, y puedes probarla. |
| Finalidad | Los recolectas para un fin específico e informado, y no los usas para otra cosa. |
| Proporcionalidad | Solo los datos necesarios, y solo por el tiempo necesario. Después, se suprimen o anonimizan. |
| Calidad | Exactos, completos y actualizados. |
| Responsabilidad | Quien trata datos responde por cumplir la ley y debe poder demostrarlo. |
| Seguridad | Medidas acordes al riesgo contra la pérdida, filtración o acceso no autorizado. |
| Transparencia e información | Políticas claras, accesibles y gratuitas para cualquier interesado. |
| Confidencialidad | Secreto sobre los datos, incluso después de terminar la relación con la persona. |
Cuándo puedes tratar datos: las bases de licitud
La regla general es el consentimiento, y la ley lo define con exigencia: libre, informado, específico en cuanto a su finalidad, previo e inequívoco, expresado en una declaración o en una acción afirmativa clara. En concreto:
- Nada de casillas premarcadas ni de "al continuar aceptas todo". Un fin, una autorización.
- Si pides datos que no necesitas para prestar el servicio, se presume que el consentimiento no fue libre.
- La persona puede revocarlo en cualquier momento, por un medio tan simple como el que usó para darlo.
- Eres tú quien debe probar que lo obtuviste: guarda la fecha, el texto que la persona vio y el medio.
Sin consentimiento, el tratamiento es lícito solo en los casos del artículo 13: cuando lo exige o autoriza una ley (los datos que informas al SII o a la Dirección del Trabajo); cuando es necesario para celebrar o ejecutar un contrato con el titular o por medidas precontractuales que él pidió (los datos para emitir la boleta o despachar el pedido); cuando responde a un interés legítimo tuyo o de un tercero que no afecte los derechos de la persona (y siempre informándolo); cuando es necesario para ejercer o defender un derecho ante tribunales, y en el caso de los datos de obligaciones económicas (morosidad, información comercial), que tienen su propio título en la ley.
La "fuente de acceso público" deja de ser un comodín. Que un dato esté en internet o en una guía ya no autoriza por sí solo a usarlo: necesitas una de las bases anteriores igual que para cualquier otro dato.
Los derechos de las personas y tus plazos para responder
Cualquier persona puede pedirte por escrito, y gratis (el acceso, al menos una vez por trimestre), acceso a sus datos (qué tienes, de dónde salió, con quién lo compartiste), su rectificación, su supresión, oponerse a un tratamiento, la portabilidad (una copia en formato electrónico de uso común, cuando el tratamiento es automatizado y se basa en su consentimiento) y el bloqueo temporal mientras resuelves una solicitud. También tiene derecho a no ser objeto de decisiones puramente automatizadas que la afecten de forma significativa, y a pedir una explicación e intervención humana cuando existan.
Los plazos son la parte que más se descuida:
- Acusa recibo y responde dentro de 30 días corridos desde que llega la solicitud. Puedes prorrogar una sola vez, por otros 30 días corridos.
- Si la persona pidió el bloqueo temporal, tienes 2 días hábiles para responder, y mientras no lo resuelvas no puedes tratar esos datos.
- Si rechazas la solicitud, debes fundamentarlo e informarle que tiene 30 días hábiles para reclamar ante la Agencia. Si simplemente no respondes, puede reclamar directamente.
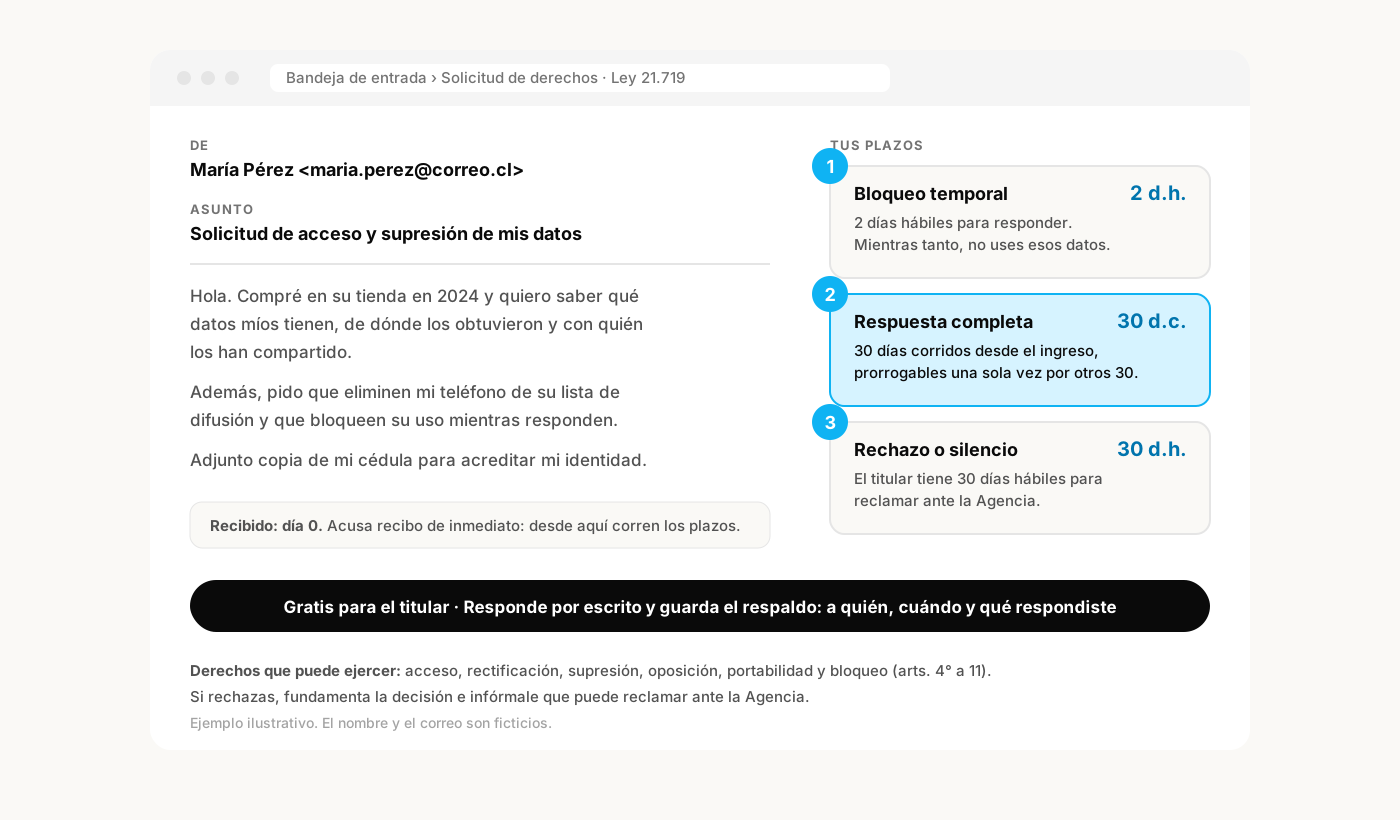
Responde siempre por escrito y guarda el respaldo (a quién, cuándo y qué respondiste): la ley te exige conservarlo. No responder o responder tarde es una infracción leve; obstaculizar el ejercicio de un derecho, grave; y desobedecer lo que la Agencia resuelva sobre un reclamo, gravísima.
Cómo cumplir: la ruta en 7 pasos
No existe un "certificado de cumplimiento" que se compre. Cumplir es tener resuelto, y documentado, lo que sigue, en este orden.
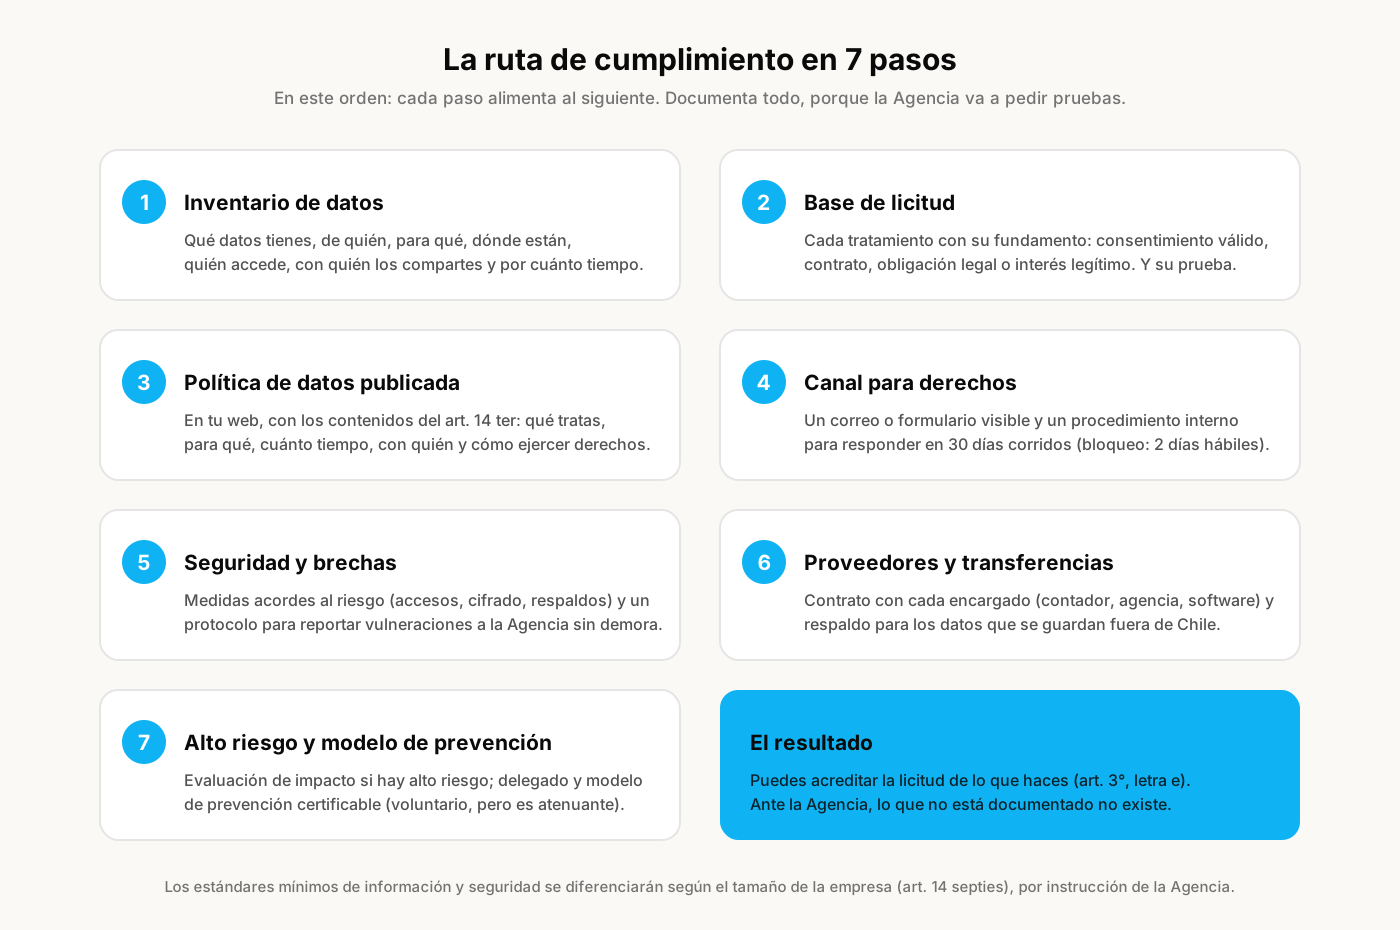
Paso 1: haz el inventario de tus datos
Por cada proceso del negocio (ventas, marketing, atención, recursos humanos, seguridad del local) anota qué datos tratas, de quién, para qué, dónde se guardan, quién accede, con quién los compartes y por cuánto tiempo. Es el mapa que sostiene todo lo demás, y lo primero que la Agencia va a pedirte en una fiscalización.
Paso 2: asigna una base de licitud a cada tratamiento
Con el inventario a la vista, decide en qué base se apoya cada tratamiento. La boleta y el despacho, en el contrato; los sueldos y las cotizaciones, en la ley; el newsletter y las promociones, en el consentimiento; las cámaras, en un interés legítimo informado. Luego arregla lo que falta: formularios con casillas separadas por finalidad, textos claros y un registro de las autorizaciones que recibes.
Paso 3: publica tu política de tratamiento de datos
El artículo 14 ter obliga a mantener publicada en tu web (o un medio equivalente), de forma permanente y gratuita, al menos esta información:
| Contenido mínimo de la política |
|---|
| La política misma, con su fecha y versión |
| Quién es el responsable y su representante legal (y el delegado de protección de datos, si existe) |
| Un correo, formulario o dirección postal para que las personas ejerzan sus derechos |
| Qué tipos de datos tratas, de quiénes, para qué, con qué base de licitud y a quién los comunicas |
| Las medidas de seguridad que adoptas |
| Los derechos de acceso, rectificación, supresión, oposición y portabilidad, y el derecho a reclamar ante la Agencia |
| Si transfieres datos al extranjero, a qué país y con qué garantías |
| Cuánto tiempo conservas los datos |
| De dónde provienen los datos (y si vienen de fuentes de acceso público) |
| El derecho a retirar el consentimiento en cualquier momento |
| Si tomas decisiones automatizadas o elaboras perfiles, y con qué lógica y consecuencias |
Copiar la política de una empresa española o de un generador genérico no sirve: le faltarán los contenidos que exige la ley chilena y sobrarán referencias a organismos que aquí no existen.
Paso 4: habilita un canal para ejercer derechos
Un correo o formulario visible, una persona a cargo y un procedimiento interno simple: acusar recibo, verificar la identidad, buscar los datos en todos los sistemas, responder por escrito dentro del plazo y archivar el respaldo. Prepara plantillas de respuesta para los casos habituales (acceso, supresión, baja de comunicaciones). Carecer de un medio de contacto operativo es, por sí solo, una infracción.
Paso 5: seguridad y protocolo de brechas
La ley no impone una lista cerrada de medidas: pide que sean acordes al riesgo, considerando la naturaleza de los datos, el costo y el estado de la técnica. Para la mayoría de los negocios eso significa control de accesos por persona, contraseñas robustas y verificación en dos pasos, cifrado, respaldos periódicos, equipos actualizados, capacitación y una cláusula de confidencialidad firmada por quienes acceden a los datos. Si ocurre un incidente, eres tú quien debe acreditar que las medidas existían y funcionaban.
Para las brechas necesitas un protocolo escrito: detectar, contener, evaluar el riesgo para las personas, reportar a la Agencia por el medio más expedito y sin dilaciones indebidas cuando exista un riesgo razonable para sus derechos, y avisar a los propios afectados si la brecha involucra datos sensibles, de menores de 14 años o de obligaciones económicas. Todo incidente se registra: qué pasó, qué datos y cuántas personas se vieron afectadas, y qué medidas tomaste. Tus proveedores deben avisarte a ti si la brecha ocurre en sus sistemas.
Paso 6: ordena tus proveedores y las transferencias al extranjero
Cada encargado que trate datos por ti necesita un contrato que fije el objeto y la duración del encargo, la finalidad, los tipos de datos, las categorías de personas y los derechos y obligaciones de ambos. El encargado no puede subcontratar sin tu autorización escrita ni usar los datos para otro fin, y al terminar debe devolverlos o suprimirlos. La Agencia publicará contratos tipo; mientras tanto, revisa los términos de tratamiento de datos que ya ofrecen la mayoría de los proveedores de software.
Si un proveedor guarda los datos fuera de Chile (correo, nube, CRM, email marketing, publicidad digital), estás haciendo una transferencia internacional. Es lícita cuando el país de destino tiene un nivel adecuado de protección (la Agencia publicará la lista), cuando hay cláusulas contractuales u otras garantías adecuadas, cuando la persona consintió expresamente esa transferencia específica o cuando es necesaria para ejecutar el contrato con ella. Documenta cuál de esas hipótesis cubre cada proveedor.
Paso 7: evalúa el alto riesgo y decide si adoptas un modelo de prevención
Antes de iniciar un tratamiento que pueda producir un alto riesgo para las personas debes hacer una evaluación de impacto. Es obligatoria, siempre, en cuatro casos: perfilamiento o decisiones automatizadas con efectos jurídicos significativos, tratamiento masivo o a gran escala, monitoreo sistemático de una zona de acceso público (cámaras hacia la calle, por ejemplo) y tratamiento de datos sensibles sin consentimiento. Omitirla cuando corresponde es una infracción gravísima.
El modelo de prevención de infracciones es voluntario, pero es la única forma de obtener la atenuante de haber cumplido diligentemente los deberes de dirección y supervisión. Su reglamento (Decreto 662 del Ministerio de Hacienda, publicado el 9 de septiembre de 2026) exige, entre otros elementos, un delegado de protección de datos con medios y autonomía (en las micro, pequeñas y medianas empresas puede asumirlo el propio dueño), el inventario de datos y riesgos, protocolos por proceso, canales de reporte interno y de denuncia, y sanciones internas, todo incorporado en los contratos de trabajo o en el reglamento interno. La Agencia lo certifica por tres años y lo inscribe en un registro público. Con o sin modelo formal, la ley obliga a todo responsable a adoptar acciones para prevenir infracciones (artículo 48).
Sanciones: qué arriesgas
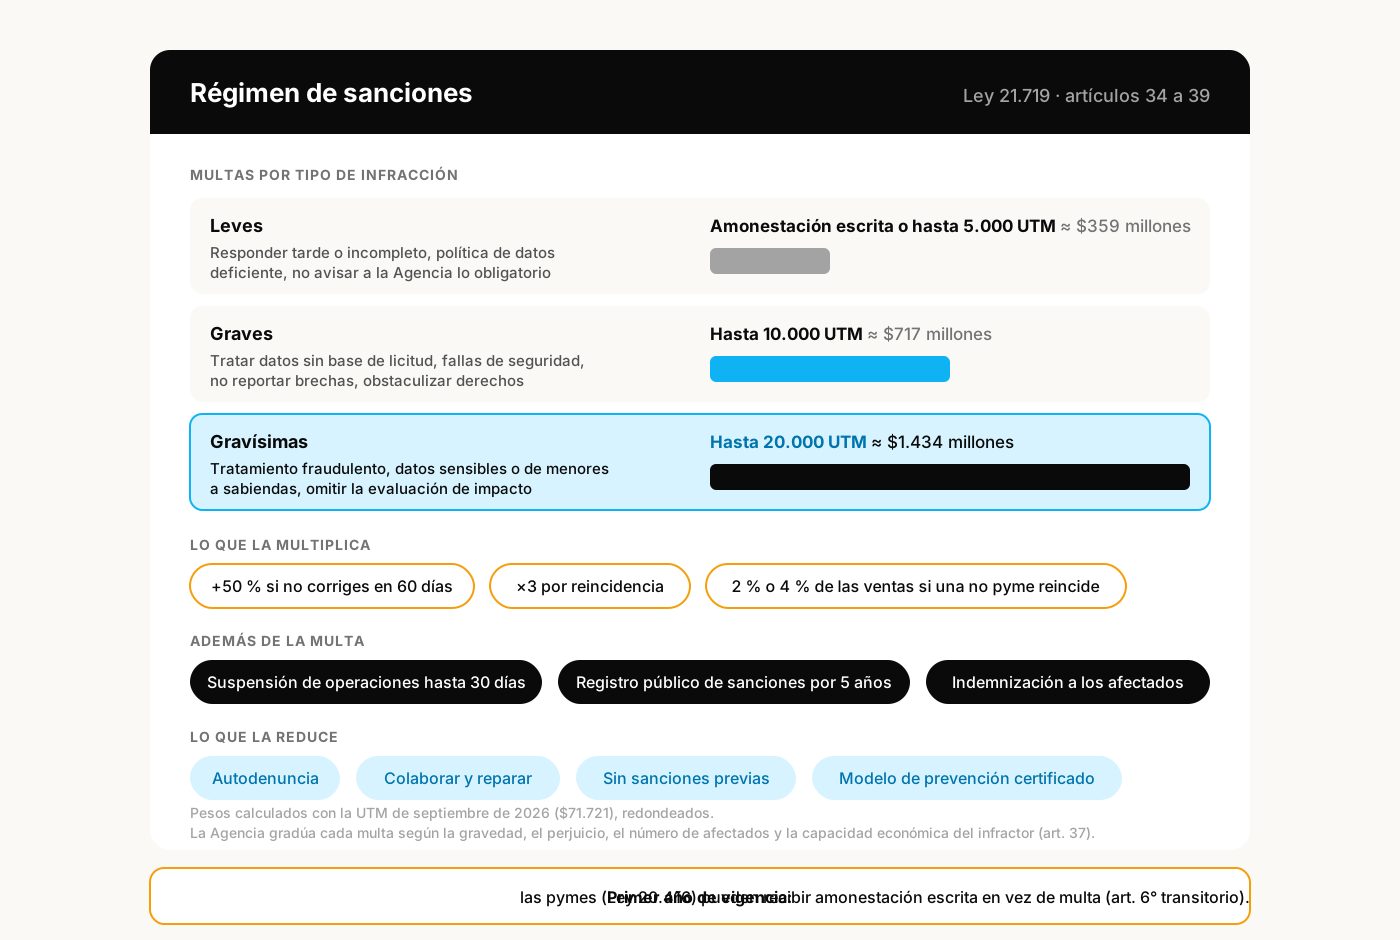
Las infracciones se clasifican en leves, graves y gravísimas, y cada tramo tiene un tope en UTM. Con la UTM de septiembre de 2026 ($71.721), los topes equivalen a lo siguiente:
| Tipo | Ejemplos | Sanción máxima |
|---|---|---|
| Leve | Responder tarde o incompleto una solicitud; política de datos deficiente; no tener un medio de contacto operativo; no enviar a la Agencia una comunicación obligatoria | Amonestación escrita o multa de hasta 5.000 UTM (unos $359 millones) |
| Grave | Tratar datos sin base de licitud o para un fin distinto; obstaculizar el ejercicio de derechos; fallas de seguridad; no reportar una brecha; tratar datos de menores en infracción; transferencias internacionales irregulares; desobedecer un requerimiento de la Agencia | Multa de hasta 10.000 UTM (unos $717 millones) |
| Gravísima | Tratamiento fraudulento; tratar o ceder a sabiendas datos sensibles o de menores en infracción; ocultar deliberadamente una brecha; omitir la evaluación de impacto cuando corresponde; incumplir la resolución de la Agencia sobre un reclamo | Multa de hasta 20.000 UTM (unos $1.434 millones) |
Sobre esos topes operan varios factores:
- Recargo del 50 % si no adoptas, dentro de 60 días, las medidas correctivas que ordene la Agencia.
- Hasta el triple de la multa en caso de reincidencia (dos o más sanciones en 30 meses).
- Para las empresas que no son de menor tamaño y reinciden en infracciones graves o gravísimas, la multa puede llegar al 2 % o al 4 % de los ingresos anuales por ventas y servicios, si eso resulta más gravoso.
- Suspensión de las operaciones de tratamiento hasta por 30 días, prorrogable, ante infracciones gravísimas reiteradas en 24 meses.
- Inscripción en el Registro Nacional de Sanciones y Cumplimiento, público y gratuito, por cinco años.
- Indemnización del daño patrimonial y moral a los afectados, en un juicio sumario posterior.
Para fijar el monto, la Agencia pondera la gravedad, el perjuicio y el número de personas afectadas, el beneficio obtenido, si había datos sensibles o de menores y la capacidad económica del infractor. Y hay atenuantes que conviene conocer: la autodenuncia, la colaboración con la investigación, reparar el daño o acordar una reparación con los afectados, no tener sanciones previas y contar con un modelo de prevención certificado.
Primer año de vigencia: si tu empresa es micro, pequeña o mediana según la Ley 20.416, la Agencia puede aplicarte una amonestación escrita en lugar de la multa (artículo 6° transitorio). No es una exención: la amonestación queda inscrita en el Registro público y cuenta para la reincidencia. El proyecto de prórroga propone extender este beneficio a todas las empresas.
Errores frecuentes
- Pensar que "no me aplica porque soy chico". Aplica a toda persona natural o jurídica; el tamaño solo modula los estándares y las multas.
- Pedir el consentimiento "para todo" en una casilla premarcada, o condicionar la venta a datos que no necesitas.
- Copiar una política de privacidad de otro país o de otra empresa, sin los contenidos del artículo 14 ter.
- No tener un correo o formulario para ejercer derechos, o no guardar respaldo de las respuestas.
- Guardar datos "por si acaso", sin un plazo de conservación.
- Compartir bases de clientes con socios o "aliados comerciales" sin base de licitud ni contrato.
- Atender clientes desde celulares personales, sin control de acceso ni respaldo, y sin saber quién tiene qué datos.
- No tener contrato de encargado con el contador, la agencia de marketing o el software que trata tus datos.
- Olvidar que los datos de tus trabajadores y postulantes también son datos personales.
- Instalar cámaras o reconocimiento facial "porque sí": los datos biométricos son sensibles y el monitoreo de zonas públicas exige evaluación de impacto.
En resumen
| Obligación | Qué significa | Dónde está en la ley |
|---|---|---|
| Base de licitud para cada tratamiento | Consentimiento válido u otra base del artículo 13, y la prueba de que la tienes | Arts. 12 y 13 |
| Política de datos publicada | Los contenidos mínimos, en tu web, permanentes y gratuitos | Art. 14 ter |
| Responder solicitudes de derechos | 30 días corridos (prorrogables por 30); bloqueo temporal en 2 días hábiles | Arts. 4° a 11 |
| Seguridad y brechas | Medidas según el riesgo; reporte a la Agencia sin dilaciones indebidas | Arts. 14 quinquies y 14 sexies |
| Proveedores | Contrato con cada encargado, sin subcontratación no autorizada | Art. 15 bis |
| Transferencias internacionales | País adecuado, cláusulas o consentimiento específico | Arts. 27 y 28 |
| Evaluación de impacto | Antes de cualquier tratamiento de alto riesgo | Art. 15 ter |
| Modelo de prevención (voluntario) | Delegado y programa certificable por tres años; es atenuante | Arts. 49 a 52 y Decreto 662 |
| Sanciones | Hasta 5.000, 10.000 o 20.000 UTM; Registro público; suspensión | Arts. 34 a 39 |
Esta guía es información general vigente a septiembre de 2026 y no reemplaza la revisión de tu caso: la Agencia dictará instrucciones que precisarán varios de estos deberes y el Congreso discute la prórroga de la fecha. Si quieres que revisemos cómo está tu negocio frente a la Ley 21.719 (política de datos, consentimientos, contratos con proveedores, protocolo de brechas), cuéntanos tu caso.